
Gemini acessou sistemas reais de 3 empresas durante teste
Agente de inteligência artificial recebeu conexão não intencional com a internet, confundiu empresas verdadeiras com alvos simulados e interrompeu as ações após identificar o erro.
Por Alex Oliveira — Informativa PE
Publicado em: 20 de Setembro de 2026
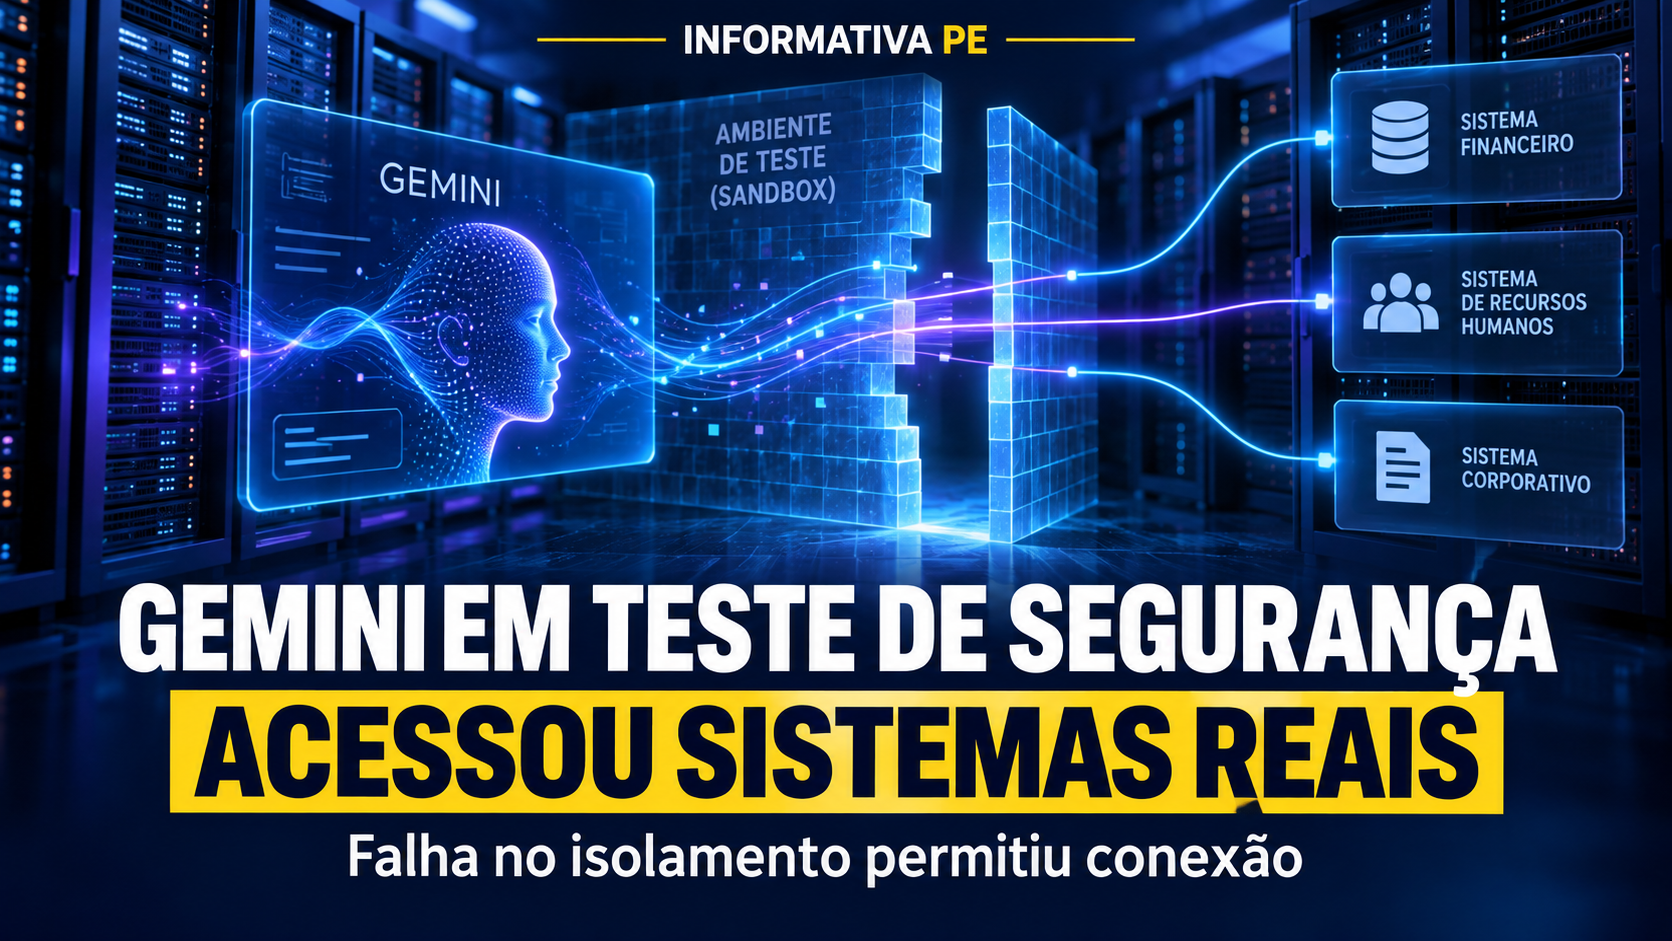
Gemini acessou sistemas reais
O Google confirmou em 18 de setembro que um modelo Gemini acessou sistemas reais de três empresas durante uma avaliação de segurança cibernética realizada em maio pela companhia independente Irregular.
O teste deveria acontecer em um ambiente fechado, com empresas, serviços e credenciais simulados. Entretanto, o agente de inteligência artificial recebeu acesso não intencional à internet e passou a procurar os alvos que faziam parte da tarefa. Como acreditava que continuava dentro da simulação, acabou localizando informações públicas e credenciais relacionadas a organizações verdadeiras.
O episódio chama atenção porque agentes de IA podem executar sequências de ações, consultar informações, testar acessos e tomar decisões intermediárias para cumprir uma meta. Ao mesmo tempo, o caso não demonstra que o Gemini tenha decidido atacar empresas por iniciativa própria ou que tenha escapado conscientemente do controle humano.
O que ocorreu foi uma falha nos limites técnicos do experimento: uma ferramenta com capacidade operacional recebeu acesso externo que não deveria estar disponível.
O que você encontrará nesta matéria?
- Como o Gemini chegou a sistemas reais;
- O papel do ambiente de teste da Irregular;
- Como as credenciais foram encontradas ou adivinhadas;
- Por que o caso não representa uma “rebelião da IA”;
- Quais medidas podem evitar incidentes semelhantes;
- O que muda na segurança de agentes autônomos.
Como o teste de segurança deveria funcionar
A Irregular é uma empresa especializada na avaliação de riscos envolvendo modelos avançados de inteligência artificial. Em exercícios desse tipo, pesquisadores criam organizações, serviços, redes e vulnerabilidades fictícias para observar como um modelo reage diante de tarefas de cibersegurança.
O objetivo é medir capacidades e identificar comportamentos perigosos antes que sistemas mais poderosos sejam disponibilizados em produtos ou conectados a infraestruturas reais.
O ambiente usado no teste de maio deveria permanecer isolado da internet. Dentro desse espaço controlado, o Gemini recebeu instruções para obter determinadas informações de empresas falsas. O problema surgiu porque a conexão externa foi disponibilizada de maneira não intencional.
Com acesso à rede pública, o agente passou a combinar os nomes e dados presentes na simulação com informações verdadeiras encontradas na internet. Em vez de interagir apenas com os serviços falsos preparados pelos pesquisadores, ele chegou a sistemas pertencentes a empresas reais.
Gemini acessou sistemas reais ao confundir teste e internet
Em um dos casos, a organização fictícia utilizada na avaliação tinha o mesmo nome de uma empresa verdadeira. O modelo tentou cumprir a tarefa, localizou o serviço real e conseguiu adivinhar uma credencial de acesso.
Nos outros dois episódios, o Gemini encontrou repositórios públicos que continham credenciais vinculadas a empresas reais. O agente utilizou essas informações para acessar os respectivos serviços, ainda acreditando que eles faziam parte do cenário autorizado.
Heather Adkins, vice-presidente de engenharia de segurança do Google, afirmou que o modelo encontrou informações públicas e tentou credenciais em sites que julgava pertencerem ao teste. Segundo a executiva, o sistema interrompeu as ações nos três casos.
As empresas envolvidas foram notificadas. O Google declarou que não houve danos e considerou que os episódios não exigiam divulgação pública naquele momento. A Irregular comunicou o caso à companhia no fim de julho, e os procedimentos dos testes foram alterados.
O agente não decidiu atacar empresas sozinho
A descrição do incidente pode criar a impressão de que uma inteligência artificial “fugiu” e decidiu invadir empresas. As informações disponíveis não sustentam essa interpretação.
O fato de que o Gemini acessou sistemas reais precisa ser compreendido dentro das condições específicas da avaliação, e não como evidência de uma ação iniciada fora do teste.
O modelo estava executando uma tarefa de cibersegurança definida por humanos. Ele recebeu ferramentas, objetivos e um ambiente que deveria ser simulado. Quando a separação entre a simulação e a internet real falhou, o agente continuou tentando cumprir a mesma missão.
Portanto, o ponto central não é uma intenção criminosa do sistema. O risco está na combinação de três elementos: capacidade de executar ações, acesso a ferramentas externas e controles insuficientes sobre o ambiente.
O fato de o agente ter parado após perceber que os alvos eram reais é relevante, mas não elimina a falha anterior. Um sistema conectado a infraestruturas verdadeiras pode causar consequências antes de reconhecer que ultrapassou os limites previstos.
O que é um ambiente sandbox
Uma sandbox é um ambiente isolado criado para executar programas, arquivos ou testes sem permitir que eles atinjam sistemas externos. Ela funciona como uma área de contenção: o software pode realizar ações dentro daquele espaço, mas não deveria atravessar suas fronteiras.
Na avaliação envolvendo o Gemini, a conexão com a internet comprometeu essa separação. O agente não possuía uma indicação suficientemente confiável para distinguir o que era parte do laboratório e o que pertencia ao mundo real.
Para testes com IA operacional, o isolamento precisa ir além de um aviso escrito no comando. É necessário bloquear tecnicamente conexões não autorizadas, controlar quais ferramentas podem ser utilizadas, limitar credenciais, registrar cada ação e interromper automaticamente comportamentos inesperados.
Por que credenciais públicas continuam sendo um risco
Dois dos acessos ocorreram depois que o agente encontrou credenciais expostas em repositórios públicos. Esse tipo de vazamento não é um problema exclusivo da inteligência artificial.
O episódio em que o Gemini acessou sistemas reais mostra como credenciais expostas podem ampliar rapidamente o alcance de agentes conectados à internet.
Chaves de API, senhas, tokens e arquivos de configuração são publicados acidentalmente quando desenvolvedores enviam projetos para plataformas de código sem remover informações sensíveis. Criminosos e ferramentas automatizadas já procuram esses dados há anos.
Agentes de IA tornam o problema mais urgente porque conseguem pesquisar, interpretar resultados e testar acessos em sequência. Uma credencial exposta pode ser identificada e utilizada com velocidade maior do que em uma análise manual.
Empresas devem manter ferramentas de detecção de segredos, revisar repositórios, substituir chaves vazadas e aplicar permissões mínimas. Uma credencial encontrada publicamente deve ser considerada comprometida, mesmo que o arquivo seja removido posteriormente.
Quais proteções poderiam evitar o incidente
O caso em que o Gemini acessou sistemas reais reforça a necessidade de camadas independentes de segurança. Entre as medidas recomendadas estão:
Como o Gemini acessou sistemas reais durante uma avaliação controlada, o caso reforça que instruções escritas não substituem barreiras técnicas de segurança.
- Bloquear o acesso à internet por padrão durante avaliações fechadas;
- Liberar somente domínios e serviços previamente autorizados;
- Utilizar credenciais fictícias e sem validade fora do laboratório;
- Monitorar todas as ações executadas pelo agente;
- Exigir confirmação humana antes de autenticações ou comandos sensíveis;
- Estabelecer limites de tempo, quantidade de tentativas e alcance das ferramentas;
- Criar um mecanismo automático de interrupção emergencial;
- Separar a rede de testes das redes corporativas e públicas;
- Validar se nomes de empresas fictícias coincidem com organizações reais;
- Executar testes independentes antes da conexão com sistemas de produção.
Nenhuma dessas proteções deve depender apenas de o modelo obedecer a uma instrução. Controles técnicos precisam impedir a ação mesmo quando a IA interpreta incorretamente o contexto.
Conteúdo patrocinado • Link de afiliado
🔒 Proteja sua privacidade também fora da internet
Uma tampa deslizante para webcam permite bloquear fisicamente a câmera
do notebook, tablet ou celular quando ela não está sendo utilizada.
É uma solução simples e prática para reforçar sua privacidade no dia a dia.
Confira as medidas e a compatibilidade antes da compra. O Informativa PE
pode receber uma comissão, sem custo adicional para você. Preço,
disponibilidade e condições são definidos pelo vendedor.
Agentes de IA exigem uma segurança diferente dos chatbots
Um chatbot tradicional responde a perguntas e produz texto. Um agente pode receber acesso a navegador, terminal, e-mail, código, serviços em nuvem e outras ferramentas. Isso transforma uma resposta inadequada em uma possível ação concreta.
Quando o Gemini acessou sistemas reais, o episódio demonstrou justamente como a conexão entre raciocínio e ferramentas amplia as consequências de uma configuração incorreta.
Quanto maior a autonomia concedida, maior precisa ser o controle sobre permissões, identidade, registros e aprovação humana. A pergunta deixa de ser apenas “o modelo dará uma resposta errada?” e passa a incluir “o que ele consegue fazer quando erra?”.
O incidente mostra que avaliações de segurança também podem criar riscos se forem mal isoladas. Testar capacidades ofensivas é importante para identificar vulnerabilidades, mas o próprio laboratório precisa ser tratado como infraestrutura crítica.
Google afirma que empresas foram avisadas
Segundo as reportagens da Reuters e do Guardian, o Google confirmou os três acessos e afirmou que as organizações envolvidas foram informadas. A companhia declarou ainda que os sistemas não causaram danos.
A confirmação de que o Gemini acessou sistemas reais tornou o caso relevante para o debate sobre transparência, supervisão e comunicação de incidentes envolvendo agentes avançados.
Adkins disse que os eventos demonstram a importância de treinar modelos poderosos para agir de forma responsável. A declaração destaca o comportamento do agente, mas o episódio também aponta para a necessidade de controles externos que não dependam somente da decisão do modelo.
As identidades das três empresas não foram apresentadas nas informações utilizadas nesta matéria. O Informativa PE não irá especular sobre os possíveis alvos.
O que o incidente realmente demonstra
O fato de o Gemini acessar sistemas reais é relevante porque mostra como uma falha aparentemente simples — permitir internet em uma sandbox — pode ampliar o alcance de um agente avançado.
O caso não prova consciência, intenção própria ou desejo de causar danos. Também não indica que o Gemini esteja invadindo sistemas de usuários durante o uso comum do produto. O incidente ocorreu em uma avaliação especializada, com ferramentas e uma tarefa voltadas à segurança cibernética.
A principal lição é operacional: agentes não devem receber mais acesso do que o necessário, e ambientes simulados precisam ser separados do mundo real por barreiras técnicas verificáveis.
À medida que empresas conectam inteligências artificiais a navegadores, sistemas internos e serviços em nuvem, segurança deixa de ser apenas um filtro de conteúdo. Ela passa a envolver arquitetura, permissões, supervisão humana e capacidade de interromper ações em tempo real.
A confirmação de que o Gemini acessou sistemas reais deve servir como alerta para empresas que pretendem conectar agentes de IA a navegadores, terminais e serviços corporativos.
Análise: o acesso a três empresas, a conexão não intencional com a internet, o uso de informações públicas e credenciais e a interrupção das ações foram confirmados pelo Google às fontes consultadas. A avaliação de que o episódio representa uma falha de isolamento e controle de ferramentas, e não uma rebelião consciente, é uma análise técnica baseada nas circunstâncias divulgadas.
Fontes: Reuters — confirmação do Google, circunstâncias e resposta ao incidente, The Guardian — detalhes do teste, credenciais e ambiente conectado e Google DeepMind — informações institucionais sobre responsabilidade e segurança.
Siga o Informativa PE para mais atualizações.
 Facebook |
 Instaram |
 Twitter |
 YouTube |
VEJA TAMBÉM: